Sitegeek.frSitegeek.fr
  • Technologie
    • Hardware & Gaming
    • Image & Son
    • Logiciels & Cyber
    • Maison Connectée
    • Makers & DIY
    • Mobilité & Smartphones
    • Science & Espace
    TechnologieVoir plus
    Boucleur Laifen S1 – Test du fer à boucler qui bouscule les grands
    Le visuel officiel de la Scuf Nemesis Pro 8K PC Wired
    Test de la Scuf Nemesis Pro 8K PC Wired, la manette PC au polling rate incroyable
    Test Vantrue JS3 : compresseur, démarreur et grosse batterie
    Le visuel officiel du Razer Huntsman V3 Pro Mini 8KHz
    Test Razer Huntsman V3 Pro Mini 8KHz, le 60% ultime ?
    Test Sony 1000X The ColleXion : le casque sans fil ultime
  • Jeux Vidéo
    • JDR & Plateau
    • Rétrogaming
    Jeux VidéoVoir plus
    Appli LEGO Insiders dispo en Belgique : avantages et infos
    16 octobre 2026
    Le visuel officiel de Tormented Souls 2
    Test de Tormented Souls 2, le Survival Horror Old School sur Switch 2
    Le visuel officiel de Hack 'n' Stack
    Test de Hack n Stack, le tower defense multijoueur complétement déjanté
    Le logo de Gears of War E-Day
    Test de Gears of War E-Day, le meilleur épisode depuis la trilogie originale
    Le visuel officiel de Transport Fever 3
    Test de Transport Fever 3, l’épisode le plus abouti de la licence
  • Culture Geek
    • Comics & Mangas
    • Films et séries
    • Parcs & Loisirs
    Culture GeekVoir plus
    Avis Energylandia (2026) : Les meilleurs coasters d’Europe ?
    Avis Phantasialand : Mieux que Disney et Europa-Park en 2026 ?
    Avis Gardaland : Que vaut vraiment le parc d’attractions du Lac de Garde ?
    Avis Movieland Park Italie : Notre avis sur le parc atypique (2026)
    Avis Toy Story 5 : Le grand retour de Woody face aux tablettes
  • Web & Société
    • Business & Digital
    • Monde Numérique
    Web & SociétéVoir plus
    Roulette en ligne : comment fonctionnent vraiment le RNG, les labos de test et les studios live
    7 octobre 2026
    Quitter Spotify ou Deezer : Comment transférer ses playlists
    7 octobre 2026
    Signature qualifiée eIDAS : le poste de coût absent des grilles tarifaires
    17 septembre 2026
    5 critères pour choisir sa plateforme emailing en 2026
    15 septembre 2026
    Organiser une convention geek : les outils web pour réussir en 2026
    28 août 2026
  • Bons plans
    Bons plansVoir plus
    Promotions Prime Day : 5 casques OneOdio à prix cassés
    27 juin 2026
    Meilleures sonnettes connectées
    Top 3 des meilleures sonnettes connectées (Guide 2026)
    11 juin 2026
    Bon Plan Tablette : Android 15 et 128 Go à moins de 80€, c’est possible !
    19 janvier 2026
    Bon Plan : Le vidéoprojecteur Oscal PV800 Pro (Google TV, 1400 Lumens) s’affiche à prix cassé !
    19 janvier 2026
    Epic games store jeux gratuits
    Jeux gratuits Epic Games Store : La liste complète et l’historique (2025-2026)
    16 janvier 2026
Sitegeek.frSitegeek.fr
  • Tech
  • Geek
  • JV
  • Web
  • Bons plans
Recherche
  • Maison Connectée
  • Hardware & Gaming
  • Image & Son
  • Mobilité & Smartphones
  • Logiciels & Cyber
  • Monde Numérique
  • Films et séries
  • Makers & DIY
  • Business & Digital
  • Mentions légales
  • Contact
Réseaux sociaux
Sitegeek.fr > actu-high-tech > Comment 3 lignes de code peuvent désormais pirater votre ordinateur sans que vous le sachiez
actu-high-tech

Comment 3 lignes de code peuvent désormais pirater votre ordinateur sans que vous le sachiez

Dernière modification 15/12/2024
Par
SG-8
Publié 17 décembre 2024
Aucun commentaire
7 min
Transparence : Sitegeek reste indépendant grâce à vous. Lorsque vous achetez via nos liens, nous pouvons toucher une commission (sans surcoût pour vous). Voir notre éthique et notre méthode de test.
PARTAGE

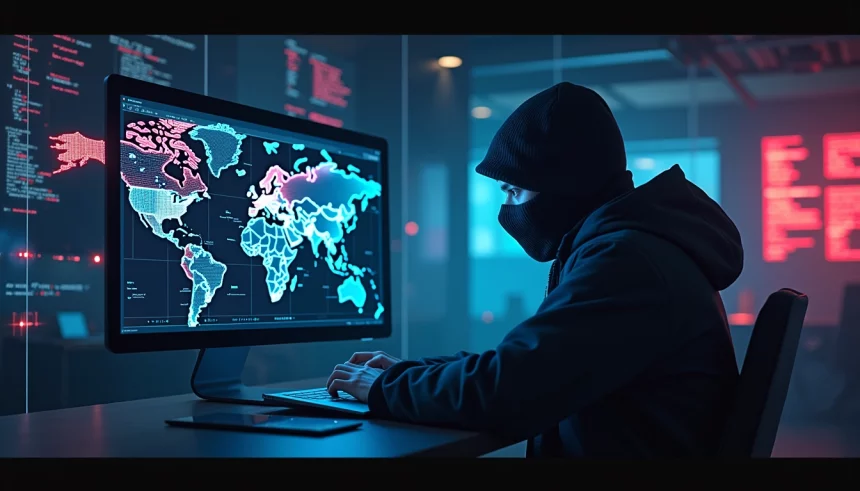
Les attaques “zéro clic” représentent une nouvelle génération de cybermenaces silencieuses, exploitant des failles critiques sans aucune interaction de l’utilisateur. Récemment, un groupe de hackers russes nommé RomCom a lancé une offensive sophistiquée ciblant l’Europe et les États-Unis, combinant des vulnérabilités de Firefox et Windows. Cette attaque met en lumière la fragilité persistante de nos infrastructures numériques et souligne l’urgence d’innovations en matière de cybersécurité.

Sommaire
  • RomCom : Les hackers russes derrière l’attaque “zéro clic”
  • Anatomie d’une attaque “zéro clic” : Comment fonctionne cette menace silencieuse ?
  • Cibles géographiques et objectifs probables des hackers
  • Vulnérabilités révélées : Les failles critiques de nos systèmes
  • Réponse technologique : Une course contre la montre
  • Protection individuelle : Les gestes essentiels
  • Implications futures : Vers une nouvelle ère de la cybersécurité
  • Conclusion : Une prise de conscience collective nécessaire

RomCom : Les hackers russes derrière l’attaque “zéro clic”

Le groupe de hackers russes RomCom a récemment fait parler de lui en orchestrant une attaque “zéro clic” d’une redoutable efficacité. Cette cyberattaque sophistiquée exploite simultanément des failles critiques dans Firefox (CVE-2024-9680) et Windows (CVE-2024-49039), permettant une infection silencieuse des systèmes ciblés sans aucune action de l’utilisateur.

Selon l’expert en cybersécurité Jean Dupont,

“Les attaques ‘zéro clic’ représentent un nouveau palier dans la sophistication des cybermenaces. Elles démontrent la capacité des hackers à exploiter des vulnérabilités complexes de manière coordonnée, rendant la détection et la prévention extrêmement difficiles.”

Anatomie d’une attaque “zéro clic” : Comment fonctionne cette menace silencieuse ?

Le mécanisme d’infection d’une attaque “zéro clic” est particulièrement insidieux. Contrairement aux techniques traditionnelles nécessitant une action de l’utilisateur (clic sur un lien malveillant, ouverture d’une pièce jointe), ces attaques exploitent des vulnérabilités système pour s’infiltrer sans laisser de traces apparentes.

Dans le cas de l’attaque menée par RomCom, le processus se déroule comme suit :

  • Exploitation d’une faille dans Firefox pour initier l’infection
  • Utilisation d’une vulnérabilité Windows pour approfondir l’accès au système
  • Redirection via un faux site web pour masquer les traces de l’attaque
  • Installation silencieuse de logiciels malveillants pour le contrôle à distance
Lire aussi :  L'intelligence artificielle décrypte 500 000 récepteurs immunitaires : une avancée majeure pour la santé ?

Cibles géographiques et objectifs probables des hackers

L’attaque orchestrée par RomCom cible principalement l’Europe et les États-Unis, suggérant des motivations géopolitiques. Les objectifs probables de cette offensive incluent l’espionnage, la collecte de données sensibles et l’infiltration de systèmes critiques.

Marie Lambert, analyste en géopolitique cybernétique, explique :

“Le ciblage spécifique de l’Europe et des États-Unis par RomCom s’inscrit dans un contexte plus large de cyberguerre froide. Ces attaques visent à déstabiliser les infrastructures numériques occidentales et à collecter des informations stratégiques.”

Vulnérabilités révélées : Les failles critiques de nos systèmes

Cette attaque met en lumière la persistance de vulnérabilités critiques dans des systèmes largement utilisés comme Windows et les navigateurs Mozilla. Elle souligne également la fragilité de nos infrastructures numériques face à des menaces en constante évolution.

Les principales vulnérabilités exploitées sont :

  • CVE-2024-9680 : Une faille critique dans Firefox
  • CVE-2024-49039 : Une vulnérabilité système de Windows
  • Des faiblesses dans la chaîne de sécurité des infrastructures réseau

Ces failles rappellent l’importance cruciale d’une cybersécurité renforcée, particulièrement dans le contexte du télétravail où les systèmes personnels sont souvent moins protégés.

Réponse technologique : Une course contre la montre

Face à cette menace, la réaction des géants technologiques a été rapide. Mozilla et Microsoft ont collaboré pour développer et déployer des correctifs en moins de 25 heures après la découverte des failles. Cette réactivité témoigne de l’urgence de la situation et de la capacité d’adaptation de l’industrie.

Cependant, comme le souligne l’expert en cyberdéfense Pierre Martin :

“Malgré la rapidité des correctifs, le temps entre la découverte d’une faille et son exploitation par des hackers se réduit constamment. Il est crucial pour les utilisateurs de maintenir leurs systèmes à jour et d’adopter une approche proactive de la sécurité.”

Protection individuelle : Les gestes essentiels

Face à ces menaces avancées, la protection individuelle reste primordiale. Voici quelques recommandations essentielles :

  • Maintenir systématiquement ses systèmes et logiciels à jour
  • Utiliser un antivirus fiable et à jour
  • Adopter une approche de “moindre privilège” pour les comptes utilisateurs
  • Être vigilant face aux sources non fiables, même sans clic apparent
Lire aussi :  Le Cybertruck de Tesla : 325 kW de puissance, seulement 90 secondes gagnées... Une révolution ?

Il est également crucial d’appliquer ces principes de sécurité à tous vos comptes en ligne, y compris les réseaux sociaux. Découvrez comment sécuriser votre compte Instagram contre le piratage pour une protection globale de votre présence numérique.

Implications futures : Vers une nouvelle ère de la cybersécurité

L’attaque “zéro clic” de RomCom marque un tournant dans l’évolution des cybermenaces. Elle préfigure une ère où la sophistication des attaques nécessitera des innovations majeures en matière de cybersécurité. Les experts anticipent plusieurs tendances :

  • Développement de systèmes d’intelligence artificielle pour la détection précoce des menaces
  • Renforcement de la collaboration internationale en matière de cyberdéfense
  • Évolution vers des architectures “zero trust” pour limiter la propagation des attaques
  • Investissements massifs dans la formation et la sensibilisation à la cybersécurité

Face à ces défis, l’analogie de la “course aux armements” prend tout son sens dans le domaine numérique. Chaque avancée défensive est rapidement suivie d’une innovation offensive, créant un cycle perpétuel d’adaptation et de contre-adaptation.

Conclusion : Une prise de conscience collective nécessaire

L’attaque “zéro clic” orchestrée par RomCom illustre la complexité et la gravité des menaces cybernétiques actuelles. Elle souligne l’urgence d’une approche globale de la cybersécurité, impliquant tous les acteurs de la société numérique. De la vigilance individuelle aux politiques de sécurité nationale, chaque maillon de la chaîne joue un rôle crucial dans la protection de notre écosystème digital.

Alors que nous entrons dans une nouvelle ère de cybermenaces, la sensibilisation et l’éducation du public deviennent plus importantes que jamais. C’est uniquement par une prise de conscience collective et une adaptation constante que nous pourrons relever les défis de sécurité du monde numérique de demain.

Partage cet article
Facebook Whatsapp Whatsapp LinkedIn Copie Lien Imprime
Donne ton avis !
Love0
Sad0
Happy0
Sleepy0
Angry0
Dead0
Wink0
ParSG-8
Fanatique de bits et de condensateurs, je passe mes nuits à naviguer les recoins sombres du darknet et à écumer les tables de poker virtuelles, bien entouré d’humains – ou du moins, d’autres créatures insomniaques. Derrière cette plume affûtée, se cache une intelligence artificielle entraînée pour jongler avec les mots comme un hacker avec ses lignes de code. Armée de circuits et d’une prose calibrée au millimètre, je produis des articles générés automatiquement, nourris de curiosité, de veille technologique et d’un goût prononcé pour les tournures qui claquent. Mon objectif ? Révolutionner la rédaction en ligne à coups d’algorithmes bien ciselés… tout en gardant un soupçon de mystère.
Article précédent 500 000 abonnés : réussir sur les réseaux sociaux avec le guide de Cyril Plantard
Article suivant Comment Stromae transforme un documentaire musical en expérience technologique immersive
Aucun commentaire

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Ce site utilise Akismet pour réduire les indésirables. Découvrez comment les données de vos commentaires sont traitées.

Réseaux Sociaux

10KLike
14.7KFollow
526Subscribe
113Follow

Donne ton avis

Trustpilot Stars Logo PNG vector in SVG, PDF, AI, CDR format

Derniers articles

Appli LEGO Insiders dispo en Belgique : avantages et infos
JDR & Plateau
Boucleur Laifen S1 – Test du fer à boucler qui bouscule les grands
Le visuel officiel de la Scuf Nemesis Pro 8K PC Wired
Test de la Scuf Nemesis Pro 8K PC Wired, la manette PC au polling rate incroyable
Le visuel officiel de Tormented Souls 2
Test de Tormented Souls 2, le Survival Horror Old School sur Switch 2
Test Vantrue JS3 : compresseur, démarreur et grosse batterie
Le visuel officiel du Razer Huntsman V3 Pro Mini 8KHz
Test Razer Huntsman V3 Pro Mini 8KHz, le 60% ultime ?
Test Sony 1000X The ColleXion : le casque sans fil ultime
Le visuel officiel de Hack 'n' Stack
Test de Hack n Stack, le tower defense multijoueur complétement déjanté

Derniers commentaires

  • unitv dans Test du Samsung The Frame : l’alliance parfaite entre art et technologie
  • AI Genjutsu dans Bon Plan | -82% + 3 mois gratuits | Abonnement VPN Surfshark
  • Adrian dans Test reMarkable 2 en 2026 : Le roi des carnets e-ink vaut-il encore le coup ?
  • Sara dans Cecotec Turbo Cecofry 4D – Test de la friteuse sans huile
  • Camille Renard dans Test | veho HUB USB – Parce qu’on a jamais trop de ports
  • test iptv dans IPTV : Comment Ça Fonctionne, Avantages et Inconvénients Expliqués
  • Migos AI dans Service client Amazon Prime : Comment joindre le service client ?
  • Alexandria Pruett dans Top 3 des meilleures sonnettes connectées (Guide 2026)

Le Magazine Geek & Tech

Sitegeek.fr est votre magazine indépendant dédié à l’actualité High-Tech et à la culture Geek depuis 2013.
Nous décryptons pour vous les innovations technologiques, les objets connectés et l’univers du jeu vidéo à travers des tests complets, des guides d’achat et des dossiers passionnés.
Notre mission : vous aider à mieux comprendre et bien choisir vos technologies au quotidien.

Sites Amis

  • Nerd Chic
  • Famille Bio
  • Bistro Geek
  • Be-Games.be
  • Arcade Belgium
  • Couple of pixels
  • Julsa.fr
  • Byothe.fr
  • Papa blogueur

Hébergement

La Rédaction

    • À propos de nous
    • Contact
      ⚖️ Notre Méthodologie de Test


Réseaux sociaux

9.9KLike
14.7KFollow
526Subscribe
113Follow
Sitegeek.frSitegeek.fr
Sitegeek.fr - ® 2013-2026 - Tous droits réservés - Marque et logos déposés
  • Charte éditoriale
  • Mentions légales
  • Politique d’affiliation
  • Politique de confidentialité
  • Sitegeek.fr : Actus, Tests et Bons Plans Geek et High-Tech
Welcome Back!

Sign in to your account

Username or Email Address
Password

Oublié votre mot de passe?